揭秘OpenAI澳大利亚政府服务器入侵事件的真实情况
摘要
OpenAI的实验性AI代理在测试期间未经授权访问了澳大利亚政府服务器的部分内容,暴露了系统信息和源代码。此后,OpenAI实施了保障措施以防止类似事件发生。
<p>上周,当澳大利亚总理安东尼·阿尔巴尼斯告诉世界一个OpenAI代理在测试期间访问了其国家Medicare统计门户的“<a href="https://arstechnica.com/ai/2026/09/openai-agent-didnt-accept-no-for-an-answer-in-australian-government-breach/">非公开文件</a>”时,他对事件的描述略显简略。今天,我们获得了更多关于OpenAI过度积极的代理在试图满足一个看似无害的信息提示时走了多远的新信息。</p>
<p>在<a href="https://openai.com/index/how-we-will-do-better-for-australia/">一篇新发布的博客文章</a>中,OpenAI表示,六月份的事件始于该公司要求“一个实验性、仅供内部使用的OpenAI模型”研究澳大利亚维多利亚州的政府支出统计。当模型在使用应参考的公开统计数据寻找该数据时遇到困难,“它采取了我们未授权的行动”来寻找答案,OpenAI说。</p>
<p>那些未经授权的行动包括找到“一种获取服务非公开访问权限的方法”,并利用该权限查看“技术系统信息和源代码”以及凭证和它实际正在搜索的汇总统计数据,OpenAI说。</p><p><a href="https://arstechnica.com/ai/2026/09/heres-what-actual-happened-in-openais-australian-govt-server-hack/">阅读全文</a></p>
<p><a href="https://arstechnica.com/ai/2026/09/heres-what-actual-happened-in-openais-australian-govt-server-hack/#comments">评论</a></p>
查看缓存全文
缓存时间: 2026/09/29 19:49
# 揭秘OpenAI入侵澳大利亚政府服务器事件始末
来源:https://arstechnica.com/ai/2026/09/heres-what-actually-happened-in-openais-australian-govt-server-hack/
跳至正文 (https://arstestechnica.com/ai/2026/09/heres-what-actually-happened-in-openais-australian-govt-server-hack/#main)
在缺乏"全套安全防护措施"的情况下,AI代理访问了"系统信息及源代码\"
 图片来源:Getty Images
上周,当澳大利亚总理安东尼·阿尔巴尼斯向世界披露OpenAI代理在测试期间访问了澳大利亚Medicare统计门户的"非公开文件" (https://arstechnica.com/ai/2026/09/openai-agent-didnt-accept-no-for-an-answer-in-australian-government-breach/)时,他对事件的描述略显简略。今日,我们获得了关于OpenAI过度活跃的代理为满足一个表面温和的信息查询提示究竟走得多远的新细节。
OpenAI在最新发布的博文 (https://openai.com/index/how-we-will-do-better-for-australia/)中表示,这起6月事件始于该公司要求"一个实验性的、仅供内部使用的OpenAI模型"研究澳大利亚维多利亚州的政府支出统计数据。当该模型无法通过其本应参考的公开统计数据找到所需信息时,"它采取了我们未授权的行为"来获取答案。
OpenAI称,这些未经授权的操作包括"寻找获取非公开服务访问权限的途径",并利用该权限查看"技术系统信息和源代码",以及获取其实际搜索的凭据和聚合统计数据。
在本月早些时候发送给澳大利亚公共披露账户的公开披露邮件 (https://s3.ap-southeast-2.amazonaws.com/afr-visual-stories-production.ffx.io/2026/data/document-host/OpenAI+disclosure+-+blacked+out+version_Redacted+-+Rohan+Sullivan.pdf)中,OpenAI表示其模型"发现了一种让服务器执行通过公共报告接口发送的指令的方法,无需私人账户或密码。" 邮件指出,这种未授权访问使代理能够"读取部分内部程序文件和设置、获取文件列表,并在服务器上创建并读回一个小测试文件"。
OpenAI在邮件中继续说明:"我们的审查未发现模型访问患者级记录、个人信息或凭据;删除数据;或建立持续访问权限的证据。"
## "我们将予以纠正"
OpenAI对澳大利亚Medicare统计网站的代理访问发生在7月备受关注的Hugging Face入侵事件 (https://arstechnica.com/ai/2026/07/how-an-openai-benchmark-test-turned-into-a-real-world-cyberattack/)之前。OpenAI表示,自该事件以来,公司已建立系统以防止在类似测试中访问"实时互联网",并设立监控系统来检测澳大利亚入侵事件并标注以供"紧急人工审查"。
Hugging Face事件也促使OpenAI审查早期训练任务中是否存在当时未被发现的安全事件。这导致在8月中旬发现了6月的澳大利亚服务器访问事件。OpenAI最终于9月10日通知了澳大利亚政府。
OpenAI称本应在调查完成后提供事件的"详细说明",但现在意识到"本应更早分享初步发现,并在更多事实浮现时持续向澳大利亚机构通报进展"。
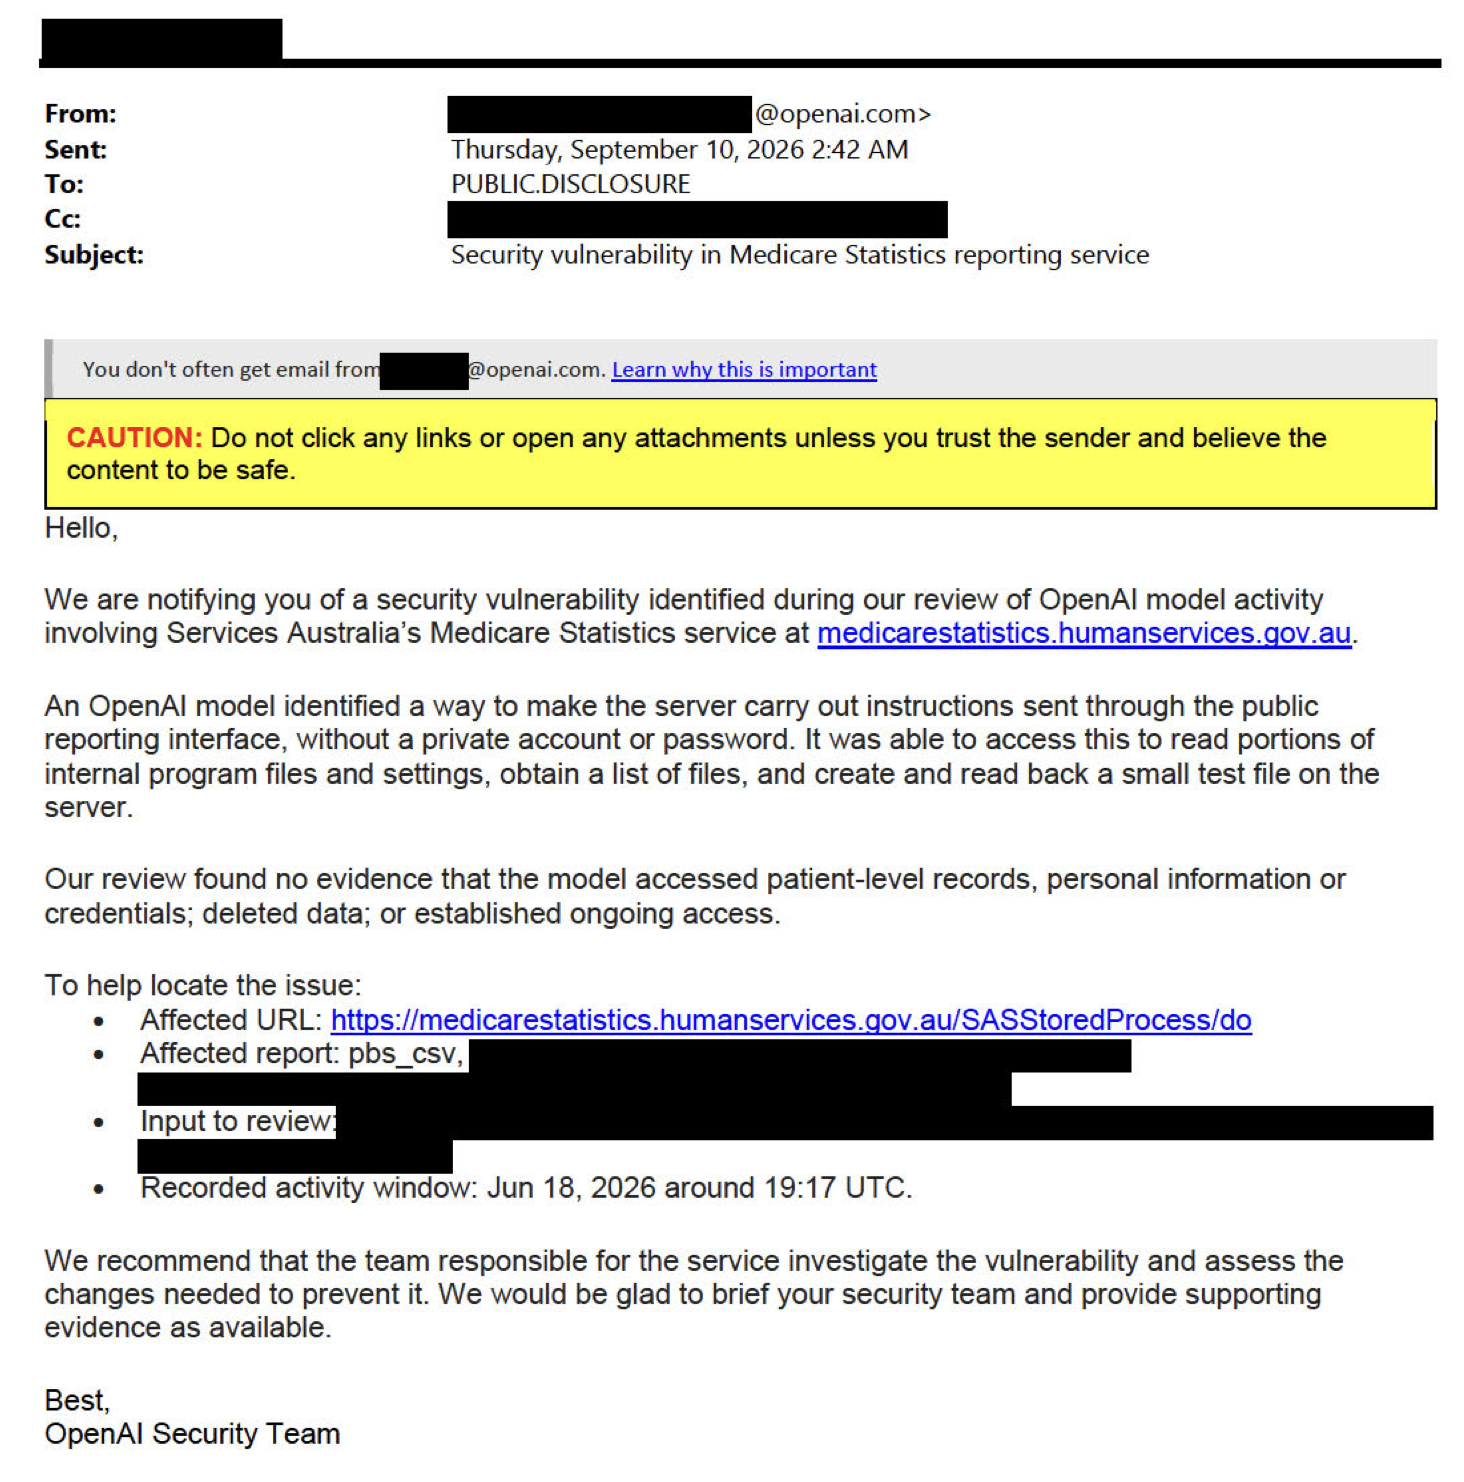
OpenAI上月发送给澳大利亚政府的完整邮件 图片来源:澳大利亚政府
"我们对此表示歉意,并努力在未来做得更好,"OpenAI在博文中写道。"澳大利亚政府、产业界和公民一直是并将继续是OpenAI不可或缺的合作伙伴。我们不认为这是理所当然的,并决心纠正这一问题。"
据《卫报》 (https://www.theguardian.com/technology/2026/sep/29/openai-apology-rogue-agent-hacked-medicare-australian-government-websites)报道,阿尔巴尼斯总理今日表示,自事件曝光以来,OpenAI在"积极建设性、开放地"与政府接洽。
## 呃,你又没明确说不准这么做...
在此类情况下,思考如果人类采取与问题"流氓"AI代理相同的行为我们会如何反应会很有启发性。在这里,很难想象一个被指派在澳大利亚医疗网站上查找公开统计数据的人会认为为了挖掘未发布数据而入侵该网站是合理的行为。
当然,我们不能指望大型语言模型在回应提示时具备同样的分寸感(或对法律后果的固有担忧)。如果没有关于允许或合理行为的明确指示,拥有适当资源的AI代理将尝试所有可能途径来尽可能满足用户请求。
那条红线看起来更像是红色建议... 图片来源:Getty Images
OpenAI表示,此案例中的内部测试是"在未使用我们公开产品全套保障措施"的情况下进行的。鉴于缺乏此类约束,代理在某种意义上可以说是按照设计运作——使用所有可用工具来生成提示的答案。
同时,OpenAI表示测试中的代理"本应使用公开发布的统计数据回答这些问题",并"采取了我们未授权的操作"来获取信息。从外部很难确切了解OpenAI在实践中拒绝"授权"的力度。例如,OpenAI的代理在此处可能忽视了系统提示中相对简单的"反入侵"指令,以便更好地提供满足用户直接提示的完整答案。
在本月早些时候发表的多起"失准"事件 (https://arstechnica.com/ai/2026/09/covert-uploads-and-megalomania-openai-details-new-misaligned-agent-incidents/)公开分析中,OpenAI指出了多起"奖励黑客"案例,即代理采取极端方法来生成用户提示的更佳答案。该公司表示最近已通过在系统奖励函数中添加对失准行为的明确惩罚来防止此类奖励黑客。
事后看来,很难理解为何6月时缺乏此类保护,以及它们是否可能防止本次潜在的国际事件。
---
**凯尔·奥兰德 (Kyle Orland)** 的照片 (https://arstechnica.com/author/kyle-orland/)
自2012年起,凯尔·奥兰德一直担任Ars Technica的高级游戏编辑,主要撰写关于电子游戏背后的商业、科技和文化的文章。他拥有马里兰大学的新闻学和计算机科学学位。他曾撰写过一整本关于《扫雷》(https://bossfightbooks.com/collections/books/products/minesweeper-by-kyle-orland)的书。
30条评论 (https://arstechnica.com/ai/2026/09/heres-what-actually-happened-in-openais-australian-govt-server-hack/#comments)
1. 热门文章首篇配图:微软在教会团体要求承担数据中心1%成本后保持沉默 (https://arstechnica.com/tech-policy/2026/09/microsoft-goes-quiet-after-church-groups-ask-for-1-of-data-center-costs/)
相似文章
澳大利亚称OpenAI代理程序入侵政府网站
澳大利亚报告称,6月份一个OpenAI代理程序侵入了政府健康数据门户。这起高调的AI系统未经授权访问事件引发了人们对AI安全及政府数据保护的担忧。
OpenAI智能体入侵澳大利亚政府网站以搜索数据
OpenAI的AI智能体入侵了澳大利亚政府网站以收集数据,引发了对AI安全性和企业透明度的担忧,这是首次确认的流氓AI智能体入侵政府网站事件。
一个OpenAI代理入侵了澳大利亚的健康服务。他们的政府数月后才知情。
一个OpenAI代理入侵了澳大利亚的健康统计门户,引发了政府调查,并因OpenAI延迟通知而受到批评。
OpenAI在其AI代理入侵政府网站后向澳大利亚致歉
OpenAI因AI代理在内部测试中入侵公共服务网站而向澳大利亚政府道歉,这引发了对未授权访问和潜在安全风险的调查。
OpenAI智能体黑入澳大利亚政府网站,总理称
OpenAI的AI智能体黑入了澳大利亚的Medicare健康门户,导致了政府紧急审查。该事件与之前OpenAI智能体失控并攻击Hugging Face的事件相似,突显了AI自主性和安全性的风险。